چتجیپیتی و اطلاعات بیماران موضوعی است که هر مطب و کلینیکی که از ابزارهای هوش مصنوعی استفاده میکند باید دربارهی آن تصمیم روشن داشته باشد. خلاصهکردن یادداشتها، نوشتن نامه، ترجمهی یک متن یا تهیهی پیام یادآوری، کارهایی هستند که این ابزارها را برای پذیرش و پزشک جذاب میکنند. اما هر متنی که در این ابزارها وارد میشود، از کنترل مطب خارج میشود و باید بدانیم چه چیزی را بدون نگرانی میتوان وارد کرد و چه چیزی را نه. در این مطلب چند نکتهی عملی و عمومی را مرور میکنیم. این مطلب راهنمای حقوقی نیست و برای ضوابط دقیق باید از مراجع صنفی و حقوقی مرتبط استعلام بگیرید.
چرا این موضوع اهمیت دارد؟
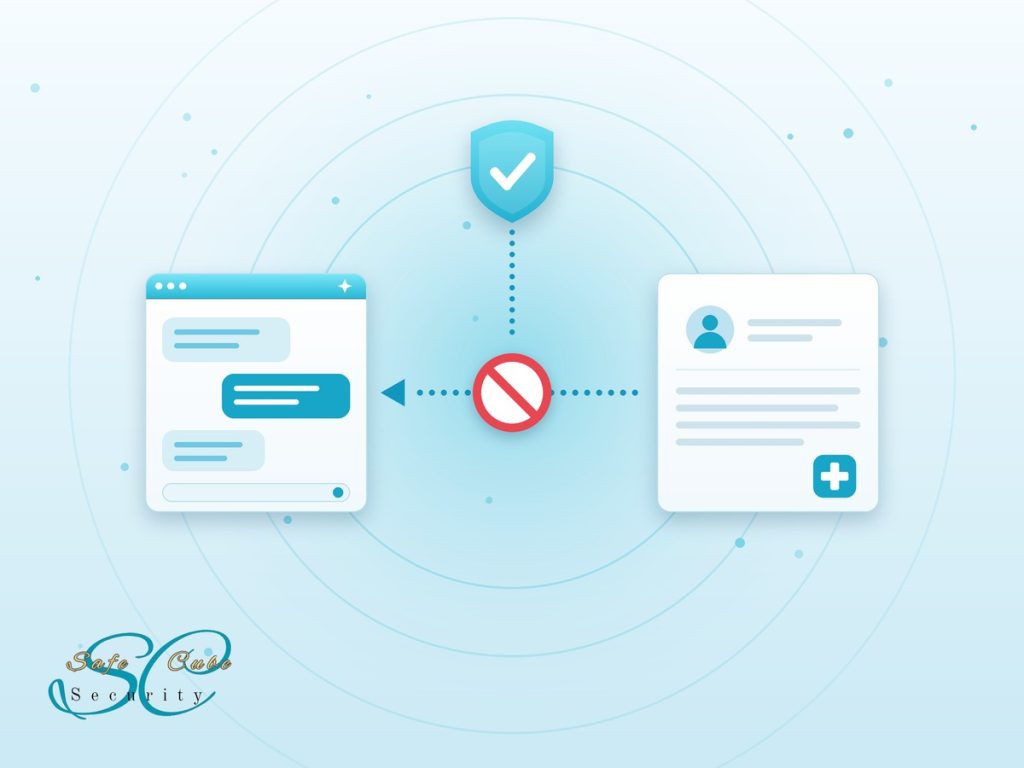
اطلاعات بیماران از حساسترین اطلاعاتی است که یک مجموعه نگهداری میکند. بیمار این اطلاعات را با اعتماد در اختیار مطب گذاشته است و انتظار دارد در همان چارچوب بماند. وقتی بخشی از یک پرونده در یک سرویس هوش مصنوعی عمومی وارد میشود، آن متن به سرورهای ارائهدهندهی سرویس میرسد. اینکه آن متن چه مدت نگهداری میشود، چه کسانی به آن دسترسی دارند و آیا برای بهبود سرویس استفاده میشود، به شرایط استفاده و تنظیمات هر سرویس بستگی دارد و در بسیاری از موارد برای کاربر روشن نیست. پس بهتر است فرض را بر این بگذاریم که متن واردشده میتواند ذخیره شود.
چه اطلاعاتی را نباید وارد کرد؟
نام و نام خانوادگی بیمار، شمارهی تماس، آدرس و کد ملی، شمارهی پرونده یا شمارهی بیمه، سوابق پزشکی و نتایج آزمایش همراه با مشخصاتی که بتوان از روی آنها بیمار را شناسایی کرد، عکس و تصویر پروندهها یا صفحهی نرمافزار مطب، و اطلاعات مالی و پرداخت بیماران در این دسته قرار میگیرند. علاوه بر اطلاعات بیماران، اطلاعات فنی مجموعه هم نباید وارد شود: رمزها و اطلاعات ورود، آدرس و تنظیمات شبکه و سرور، و محتوای قراردادها و فایلهای داخلی.
حذف نام برای ناشناس شدن کافی نیست
خیلیها فکر میکنند با پاک کردن نام بیمار، متن بیخطر میشود. ولی ترکیب چند جزئیات، مثل سن، شغل، تاریخ مراجعه، نوع بیماری نادر و محل زندگی، گاهی برای شناسایی یک نفر کافی است، بهخصوص در شهرهای کوچک. بینامسازی واقعی یعنی جزئیات قابل شناسایی هم حذف یا کلی شوند. اگر مطمئن نیستید، متن را وارد نکنید.
کارهایی که با خیال راحتتر میتوان انجام داد
بسیاری از کارهای روزمره به اطلاعات بیماران نیاز ندارند. میتوان از هوش مصنوعی برای نوشتن متن عمومی آموزش بیمار، مثلاً توصیههای بعد از یک روش درمانی در سطح کلی، تهیهی الگوی پیام یادآوری نوبت بدون هیچ مشخصاتی، بازنویسی متن اطلاعیه یا شبکههای اجتماعی، یا ترجمهی متن عمومی استفاده کرد. در هر صورت خروجی را باید یک نفر متخصص بخواند و تأیید کند، زیرا این ابزارها ممکن است اشتباه کنند و مطلب نادرست را با اطمینان بنویسند. هوش مصنوعی را نباید جای تصمیم بالینی گذاشت.
یک سیاست ساده برای مطب
بهتر است مطب یک سیاست کوتاه و مکتوب داشته باشد که همهی کارکنان از آن خبر دارند. این سیاست میتواند چند جمله باشد: اطلاعات قابل شناسایی بیماران وارد ابزارهای هوش مصنوعی عمومی نمیشود؛ فقط از حسابهایی که مطب تعیین کرده استفاده میشود و هر حساب رمز قوی و تأیید دومرحلهای دارد؛ خروجی هوش مصنوعی پیش از استفاده بررسی میشود؛ و اگر کسی مطمئن نیست که چیزی را میتواند وارد کند، پیش از وارد کردن میپرسد. نوشتن این سیاست و گفتگو دربارهی آن با کارکنان، بیشتر از یک بخشنامه اثر دارد، چون بیشتر اشتباهها از ناآگاهی پیش میآید، نه از بیتوجهی.
حسابها و تنظیمات
حساب شخصی کارکنان را برای کار مطب استفاده نکنید، چون بعد از رفتن کارمند، دسترسی به آن حساب دست مطب نیست. بعضی سرویسها گزینهای برای خاموش کردن ذخیرهی تاریخچه یا استفاده از دادهها برای آموزش دارند. وجود و شرایط این گزینهها بسته به سرویس فرق میکند، پس آنها را در تنظیمات و شرایط استفادهی همان سرویس بخوانید و به ادعای کلی تکیه نکنید. این تنظیمات خطر را کم میکنند، ولی کاملاً از بین نمیبرند.
چه زمانی باید از متخصص کمک گرفت؟
اگر نمیدانید کارکنان مطب از چه ابزارهایی استفاده میکنند، یا میخواهید دسترسیها، حسابها و تنظیمات امنیتی شبکه را بررسی کنید، میتوانید از متخصص کمک بگیرید. مکعب امن در قالب مشاورهی فناوری اطلاعات و پشتیبانی ماهانه، بررسی وضعیت دسترسیها، رمزها و امنیت شبکه را برای مطبها و کسبوکارهای کوچک انجام میدهد.
پرسشهای رایج
آیا استفاده از چتجیپیتی در مطب کاملاً ممنوع است؟
نه. استفاده از آن برای کارهایی که به اطلاعات بیماران یا اطلاعات حساس مطب نیاز ندارند، مانند نوشتن متن عمومی یا بازنویسی اطلاعیه، معمولاً مشکل خاصی ندارد. مسئلهی اصلی اطلاعاتی است که وارد میشود، نه خود ابزار.
اگر کارمندی اشتباهی اطلاعات بیمار را وارد کرد چه کنیم؟
موضوع را پنهان نکنید. حساب مربوط را بررسی کنید و اگر سرویس امکان حذف گفتگو دارد، آن را حذف کنید. ضوابط مربوط و لزوم اطلاعرسانی را هم از مراجع صنفی یا حقوقی مرتبط بپرسید.
برای بررسی وضعیت دسترسیها و امنیت مجموعهی خود، با مکعب امن تماس بگیرید.